Vom benötigten Dienst ausgehen
Bei mir dient Twingate unter anderem dem Zugriff von Notebooks auf private Dienste. Für eine neue Freigabe schreibe ich zuerst auf, welche Anwendung und welcher Port gebraucht werden. Ein bestimmtes Webziel lässt sich als Ressource mit engerem Umfang als ein ganzes Netz beschreiben.
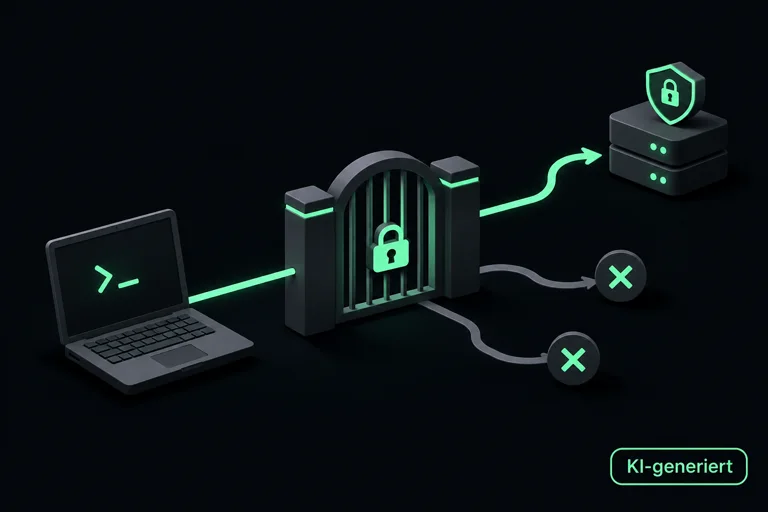
Client, Connector und Ressource zuordnen
Der Client stellt den Zugriff für eine berechtigte Person her. Ein Connector erreicht den Dienst im privaten Netz. Die Ressource definiert das Ziel und die zugewiesene Richtlinie. Bei einer Störung prüfe ich, ob der Connector das Ziel auflösen und erreichen kann und ob das Konto zur Ressource berechtigt ist.
Die Freigabe aus einem anderen Netz testen
Ich öffne den vorgesehenen Dienst über den üblichen Browser oder Client. Zusätzlich teste ich mit einem dafür vorgesehenen Konto, ob eine benachbarte Ressource mit abweichender Freigabe wie geplant geschützt bleibt. So lässt sich die tatsächliche Wirkung der Regel beobachten.
Zugriffe bei Änderungen erneut prüfen
Wenn eine Anwendung umzieht oder ein Notebook ersetzt wird, prüfe ich die betroffene Ressource und das berechtigte Gerät erneut. Für Geräte und Dienste, die ich über Tailscale erreiche, führe ich die dortigen Regeln getrennt. Dadurch kann ich für jeden Zugriff nachvollziehen, welches System ihn freigibt.